
書かない間も定期的にこういうのが来てますし。
マンドクセ…(´・ω・`)
というか、身内に不幸があってほんとにず〜っと放置でした、サーセン。
そしたらおきまりのこういう感じで。

Reserved IP addresses とか?、へー。
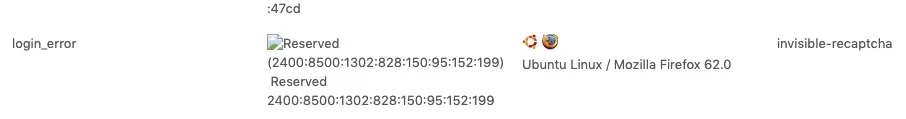
何度もログインに失敗している状況が Crazy Bone で記録されています。
reCaptcha で弾かれててセフセフ。
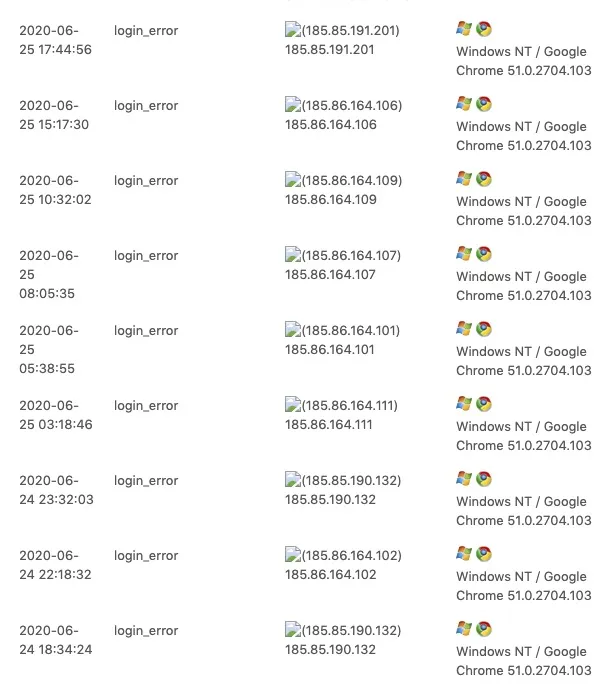
ていうか、だれっすかね?
調べたところ Parfumuri Femei ってのみたいだけど、しつこいです。
ここはおそらく Turkey の IDEALHOSTING と連動して同じ動きをしてます。
ここ最近は特にしつこいので、Port Scanning してみたところ、Open TCP Port: 22 ssh になってるので、乗っ取られているユーザーのサーバーなのかもしれない、しらんけど。
CDN側で Romania 等からのアクセスを出来なくしました、マンドクセ。
Introducing reCAPTCHA v3
※ reCAPTCHA
State of the art spam and abuse protection for your website.
ってことで、reCAPTCHA v2 から進化して、AI による判断機能が実装されたものが v3。
ユーザーがチェックボックスにチェックを入れるめんどうなひと手間がなくなったので、コンタクトフォームなどとの相性もいっそうよくなりました。
This site is protected by reCAPTCHA and the Google の文言をサイトの見えるところに置けば、CSSで存在を不可視にしておくことも可能。
https://www.google.com/recaptcha/intro/v3.html
Crazy Bone (狂骨)
※ Crazy Bone (狂骨) は『注意: このプラグインは現在使用中の WordPress バージョンではテストされていません。』とプラグインダウンロードページに説明が出てきますが、日本語版の最新バージョン 5.4.2–ja でも問題なく動作しています。
(※追記:2021年3月の バージョン WordPress 5.7–ja でも正常に動作しています)
総当たりのログイン未遂なども見えてきますので、早めの対策が取れます。
いつごろからか国旗のアイコンが壊れて、そこだけうまく表示されないこともあるけど。
最近は迷惑メールの人たちがコロナでお陀仏になったのか、迷惑メールはもうないに等しいくらい圧倒的にめちゃくちゃ減りましたが、古典的というかスタンダードな手法のブルートフォースアタックみたいな総当たりはどんどん増えてきてる。
先月は後半から急に増えて 461 の悪意のあるリクエストがあったけど、今月はもうそのペースを越す勢いです。
ちょっと前までは迷惑メールは福建や黒竜江省やら、ログイン未遂は北京みないな感じで、定番のチャイナが圧倒的にひどかったけど、今は Romania, Turkey, 国を隠した Tor が特に多い傾向。
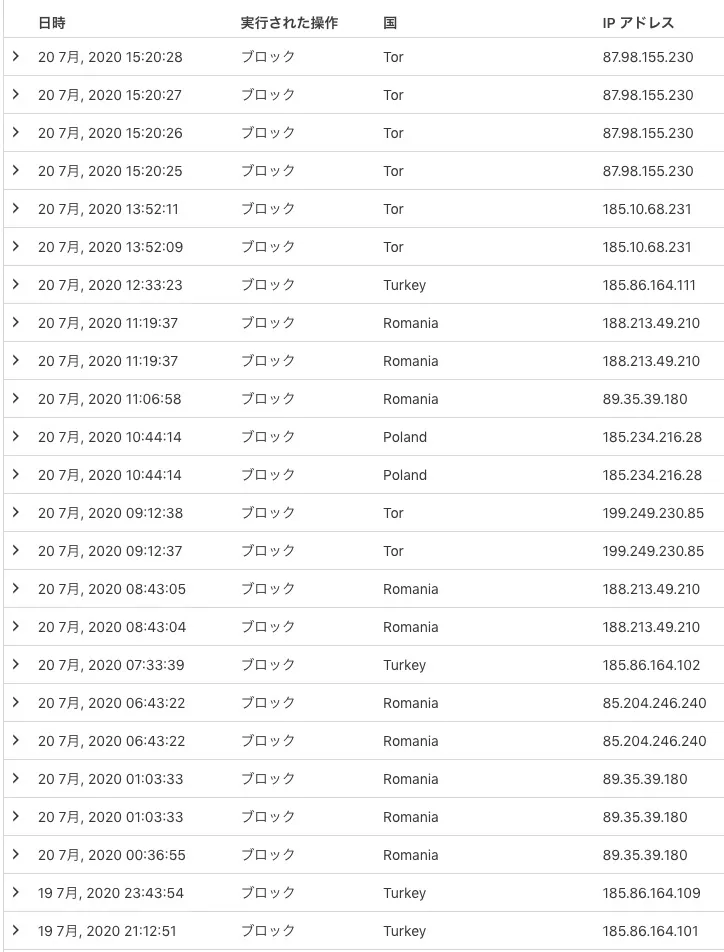
繰り返し、存在もしないログインphpページやあてずっぽうのメンバーログインphpページ、コンタクトフォームへの自動化された執拗なトラフィック、そしてここの記事へのチャレンジ、何か不都合でも?(笑
珍しいところでは、Kinza とか、誰がつこてんの?っていう感じのブラウザもあったり。
Ukraine や Turkey、Romania のローテーションで外国のサーバからあるいは国を隠して Tor からのアクセスであると装ったところで、ぶっちゃけお里が…
つまり実態は何も変わっていない。そりゃ米国も怒るわ。
Cloudflare
※ Cloudflare は、G社や M社など業界大手によって支えられている リバースプロキシ/ WAF(Webアプリケーションファイアウォール) CDN です。
コンテンツや画像やコードなどソースをキャッシュしてアセットを配信するプル型の CDN とは少し違って、ホスティングとユーザーの間の仲介サーバーと考えた方がわかりやすいです、キャッシュもしてますけど。
xmlrpc.php 攻撃など各種、手間いらずでチェックするのが楽なのは、cloudflare のファイアウォール。
IP アクセス ルールやファイアウォール ルールは自分で入力する必要があるけど、DDoS 攻撃対策や HTTP フラッド、UDP フラッド、SYN フラッド、ACK フラッド、QUIC フラッドなど、フラッドに起因する攻撃を防ぐ対策は無料版でも自動で行われます。
一旦設定してしまえば、あとはおまかせ。
ファイアウォール イベントに、誰によりどんな方法で何が行われてその結果どう対処したか、が記録されていきます。
WordPress のセキュリティを謳うプラグインなどで、自分のサーバー内で、しかも php レベルでごにょごにょやってると処理負担も重くなるだけなので、Cloudflare はオススメです。
それと、Cloudflare側の厳格なプライバシー基準を尊重しながら、軽量で目に見えないフィンガープリント(Googleのピカソフィンガープリント技術)を使用し、その結果をボットスコアに反映することにより、自動化されたトラフィックを特定するボット管理の JavaScript Detections、これは一部のエンタープライズ版だけで有効になっていたものですが、最近フリーでも利用できるようになっています。
お金持ちの企業ユーザの余禄に無料で与れて、とてもありがたいことです。
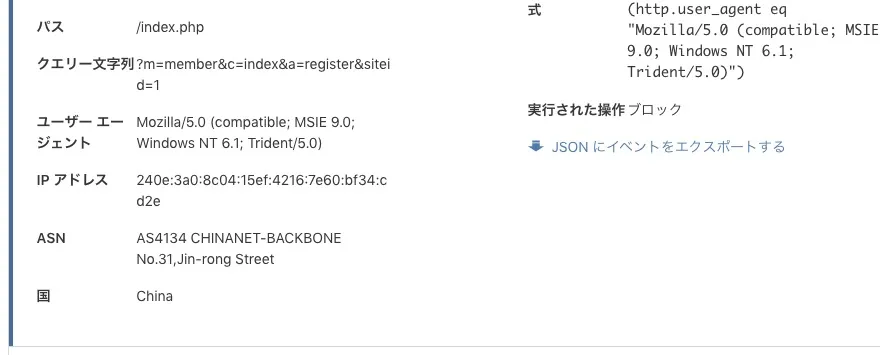
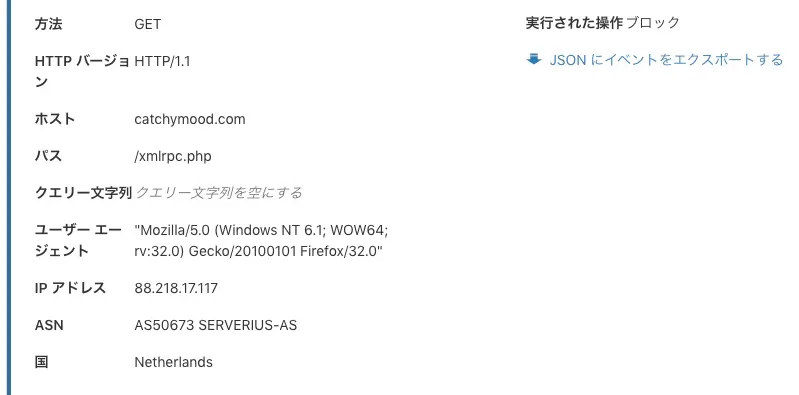
あと、普通に自動でブロックしていますが、一部の海外IPや、特に日本国内からのおそらく一般のユーザーで、何の目的だかホットリンクを平気でやらかす人が結構多いのが気になりますが、ダメな行為ですよ、マジでヤバいですよそれ。
Hotlink:ホットリンク(別名:ファイルリーチング、リモートリンク、ダイレクトリンク、帯域幅盗用、帯域幅流用)。
…毎日毎日もうね。
気分転換は大切、時には音楽も。
(´◉◞౪◟◉)
マンドクセ…(´・ω・`)
というか、身内に不幸があってほんとにず〜っと放置でした、サーセン。
そしたらおきまりのこういう感じで。
Reserved IP addresses とか?、へー。
WordPressプラグインの Invisible reCaptcha、Crazy Bone (狂骨) 、Jetpack の Akismet は入れておいて損はないものです。
むしろ、ユーザーの多い CMS は外部から常時どういう事をされようとしているのかが視覚化されるので、わかりやすいです。
ちょい昔、Akismet は重いからクソという話もあったけど今はそう重くもないですし。
むしろ、ユーザーの多い CMS は外部から常時どういう事をされようとしているのかが視覚化されるので、わかりやすいです。
ちょい昔、Akismet は重いからクソという話もあったけど今はそう重くもないですし。
何度もログインに失敗している状況が Crazy Bone で記録されています。
reCaptcha で弾かれててセフセフ。
ていうか、だれっすかね?
調べたところ Parfumuri Femei ってのみたいだけど、しつこいです。
ここはおそらく Turkey の IDEALHOSTING と連動して同じ動きをしてます。
ここ最近は特にしつこいので、Port Scanning してみたところ、Open TCP Port: 22 ssh になってるので、乗っ取られているユーザーのサーバーなのかもしれない、しらんけど。
CDN側で Romania 等からのアクセスを出来なくしました、マンドクセ。
Introducing reCAPTCHA v3
※ reCAPTCHA
State of the art spam and abuse protection for your website.
ってことで、reCAPTCHA v2 から進化して、AI による判断機能が実装されたものが v3。
ユーザーがチェックボックスにチェックを入れるめんどうなひと手間がなくなったので、コンタクトフォームなどとの相性もいっそうよくなりました。
This site is protected by reCAPTCHA and the Google の文言をサイトの見えるところに置けば、CSSで存在を不可視にしておくことも可能。
https://www.google.com/recaptcha/intro/v3.html
Crazy Bone (狂骨)
※ Crazy Bone (狂骨) は『注意: このプラグインは現在使用中の WordPress バージョンではテストされていません。』とプラグインダウンロードページに説明が出てきますが、日本語版の最新バージョン 5.4.2–ja でも問題なく動作しています。
(※追記:2021年3月の バージョン WordPress 5.7–ja でも正常に動作しています)
総当たりのログイン未遂なども見えてきますので、早めの対策が取れます。
いつごろからか国旗のアイコンが壊れて、そこだけうまく表示されないこともあるけど。
最近は迷惑メールの人たちがコロナでお陀仏になったのか、迷惑メールはもうないに等しいくらい圧倒的にめちゃくちゃ減りましたが、古典的というかスタンダードな手法のブルートフォースアタックみたいな総当たりはどんどん増えてきてる。
先月は後半から急に増えて 461 の悪意のあるリクエストがあったけど、今月はもうそのペースを越す勢いです。
ちょっと前までは迷惑メールは福建や黒竜江省やら、ログイン未遂は北京みないな感じで、定番のチャイナが圧倒的にひどかったけど、今は Romania, Turkey, 国を隠した Tor が特に多い傾向。
繰り返し、存在もしないログインphpページやあてずっぽうのメンバーログインphpページ、コンタクトフォームへの自動化された執拗なトラフィック、そしてここの記事へのチャレンジ、何か不都合でも?(笑
珍しいところでは、Kinza とか、誰がつこてんの?っていう感じのブラウザもあったり。
Ukraine や Turkey、Romania のローテーションで外国のサーバからあるいは国を隠して Tor からのアクセスであると装ったところで、ぶっちゃけお里が…
つまり実態は何も変わっていない。そりゃ米国も怒るわ。
Cloudflare
※ Cloudflare は、G社や M社など業界大手によって支えられている リバースプロキシ/ WAF(Webアプリケーションファイアウォール) CDN です。
コンテンツや画像やコードなどソースをキャッシュしてアセットを配信するプル型の CDN とは少し違って、ホスティングとユーザーの間の仲介サーバーと考えた方がわかりやすいです、キャッシュもしてますけど。
xmlrpc.php 攻撃など各種、手間いらずでチェックするのが楽なのは、cloudflare のファイアウォール。
IP アクセス ルールやファイアウォール ルールは自分で入力する必要があるけど、DDoS 攻撃対策や HTTP フラッド、UDP フラッド、SYN フラッド、ACK フラッド、QUIC フラッドなど、フラッドに起因する攻撃を防ぐ対策は無料版でも自動で行われます。
一旦設定してしまえば、あとはおまかせ。
ファイアウォール イベントに、誰によりどんな方法で何が行われてその結果どう対処したか、が記録されていきます。
WordPress のセキュリティを謳うプラグインなどで、自分のサーバー内で、しかも php レベルでごにょごにょやってると処理負担も重くなるだけなので、Cloudflare はオススメです。
それと、Cloudflare側の厳格なプライバシー基準を尊重しながら、軽量で目に見えないフィンガープリント(Googleのピカソフィンガープリント技術)を使用し、その結果をボットスコアに反映することにより、自動化されたトラフィックを特定するボット管理の JavaScript Detections、これは一部のエンタープライズ版だけで有効になっていたものですが、最近フリーでも利用できるようになっています。
お金持ちの企業ユーザの余禄に無料で与れて、とてもありがたいことです。
あと、普通に自動でブロックしていますが、一部の海外IPや、特に日本国内からのおそらく一般のユーザーで、何の目的だかホットリンクを平気でやらかす人が結構多いのが気になりますが、ダメな行為ですよ、マジでヤバいですよそれ。
Hotlink:ホットリンク(別名:ファイルリーチング、リモートリンク、ダイレクトリンク、帯域幅盗用、帯域幅流用)。
…毎日毎日もうね。
気分転換は大切、時には音楽も。
(´◉◞౪◟◉)
海外スパム対策のため日本語を含まない投稿は無視されます。